INFOCHIEF ACADEMY · CIO KNOWLEDGE SERIES
Quản trị AI từ cấp lãnh đạo: CIO cần kiểm soát những gì trước khi mở rộng ứng dụng?
AI thường đi vào doanh nghiệp theo cách rất khác các hệ thống truyền thống: một nhóm thử công cụ SaaS, một phòng ban tích hợp API, nhân viên dùng trợ lý tạo sinh và nhà cung cấp âm thầm bổ sung tính năng AI vào sản phẩm hiện có. Khi số use case tăng, câu hỏi của CIO không còn là “AI có hữu ích không?” mà là “doanh nghiệp có biết AI đang được dùng ở đâu, cho quyết định nào, với dữ liệu gì và ai chịu trách nhiệm khi kết quả sai?”.
Biên soạn: Infochief Academy · Chuyên đề: Giám đốc Công nghệ Thông tin – CIO
Từ thử nghiệm AI đến rủi ro doanh nghiệp
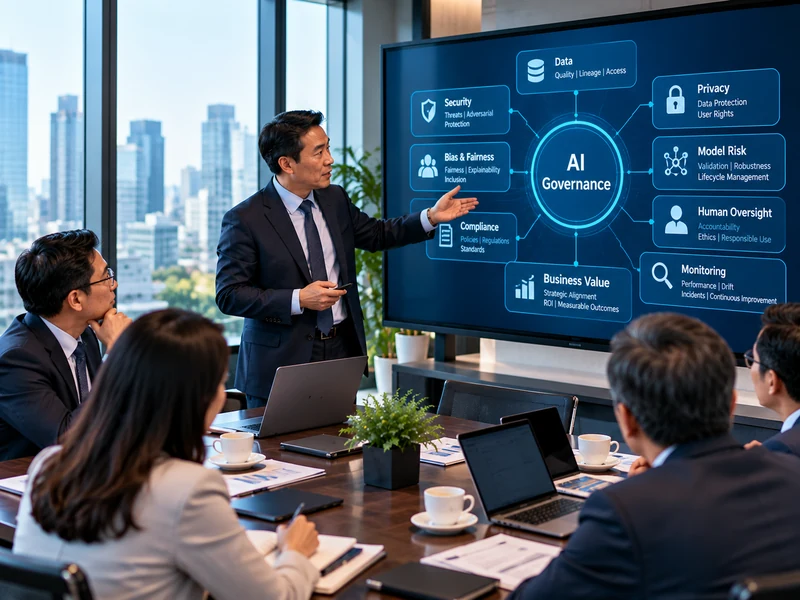
Ở quy mô thử nghiệm, một nhóm nhỏ có thể kiểm soát AI bằng kinh nghiệm. Khi mở rộng, cùng một ứng dụng có thể chạm vào dữ liệu khách hàng, bí mật kinh doanh, nội dung có bản quyền, quyết định nhân sự hoặc quy trình tài chính. Rủi ro vì thế dịch chuyển từ “mô hình trả lời sai” sang các lớp lớn hơn: dữ liệu bị lộ, quyết định thiếu công bằng, phụ thuộc nhà cung cấp, khó giải thích, chi phí tăng nhanh và trách nhiệm không rõ.
NIST AI RMF xem quản lý rủi ro AI là một hoạt động xuyên suốt vòng đời chứ không phải bước kiểm tra cuối cùng. ISO/IEC 42001:2023 tiếp cận ở cấp hệ thống quản lý, yêu cầu tổ chức thiết lập chính sách, mục tiêu, quy trình và cải tiến liên tục cho việc phát triển hoặc sử dụng AI. Hai góc nhìn này gợi ý một nguyên tắc thực tế: muốn scale AI, doanh nghiệp phải scale governance cùng tốc độ.
CIO có vị trí đặc biệt vì nhiều kiểm soát nằm trên nền tảng IT: identity, data access, integration, logging, security, vendor management, architecture và monitoring. Nhưng CIO không nên nhận toàn bộ trách nhiệm nội dung; AI governance phải kết nối chủ quy trình, pháp chế, nhân sự, rủi ro, dữ liệu và lãnh đạo kinh doanh.
Phân vai giữa HĐQT, Ban điều hành, CIO và CAIO
HĐQT hoặc cơ quan quản trị cần xác định kỳ vọng về việc sử dụng AI chấp nhận được, mức rủi ro và cơ chế giám sát. Ban điều hành quyết định ưu tiên kinh doanh, đầu tư và trách nhiệm của các chức năng. CIO bảo đảm AI được triển khai trên nền công nghệ, dữ liệu và kiểm soát phù hợp. Nếu doanh nghiệp có CAIO, vai trò này có thể dẫn dắt chiến lược AI, portfolio use case và năng lực chuyên môn, nhưng vẫn phải phối hợp với CIO về nền tảng, tích hợp, an toàn và vận hành.
ISO/IEC 38507:2022 tập trung vào các hàm ý quản trị khi tổ chức sử dụng AI, phù hợp để nhắc lãnh đạo rằng AI không chỉ là một công nghệ mới mà còn là một đối tượng governance. Trong thực tế, điều quan trọng nhất là không để khoảng trống trách nhiệm giữa “chủ use case” và “chủ nền tảng”.
Khi tổ chức muốn phát triển vai trò chuyên trách, chương trình Giám Đốc Trí Tuệ Nhân Tạo – CAIO có thể bổ sung góc nhìn về chiến lược, dữ liệu và rủi ro AI; trong khi chương trình CIO tập trung vào liên kết AI với governance, kiến trúc và giá trị doanh nghiệp.
Lập danh mục AI trước khi đặt kiểm soát
Doanh nghiệp khó quản trị thứ mà mình không nhìn thấy. Bước đầu tiên là xây AI inventory: use case nào đang vận hành, mô hình nào được dùng, dữ liệu đầu vào là gì, quyết định nào bị ảnh hưởng, nhà cung cấp nào tham gia, người nào phê duyệt và có giám sát con người hay không. Danh mục này không nên giới hạn ở ứng dụng “AI chính thức”; cần bao gồm tính năng AI tích hợp trong SaaS và các công cụ tạo sinh nhân viên dùng để xử lý công việc.
| Thuộc tính inventory | Câu hỏi | Tại sao quan trọng |
|---|---|---|
| Mục đích | AI hỗ trợ hay tự động quyết định? | Xác định mức kiểm soát và human oversight |
| Dữ liệu | Có dữ liệu cá nhân, bí mật, dữ liệu được cấp phép? | Quyền sử dụng, riêng tư, bảo mật |
| Tác động | Sai lệch ảnh hưởng ai và ở mức nào? | Xếp hạng rủi ro |
| Nhà cung cấp | Mô hình, hosting, retention và subprocessor ở đâu? | Quản trị phụ thuộc và hợp đồng |
Inventory nên được dùng để phân tầng rủi ro, không phải để tạo thêm thủ tục. Use case trợ lý soạn thảo nội bộ và use case tự động đề xuất hạn mức tín dụng không nên đi qua cùng một mức phê duyệt.
Tám lớp kiểm soát tối thiểu trước khi scale
- Business ownership: có người chịu trách nhiệm về mục tiêu, lợi ích và hậu quả của use case.
- Data governance: dữ liệu đầu vào có quyền sử dụng, chất lượng và phân loại phù hợp.
- Security: kiểm soát access, secrets, prompt injection, data leakage và tích hợp.
- Model/vendor: đánh giá nguồn mô hình, điều khoản dịch vụ, thay đổi phiên bản và khả năng thay thế.
- Human oversight: xác định điểm con người phải xem xét, override hoặc phê duyệt.
- Testing: kiểm tra accuracy, robustness, bias hoặc tiêu chí nghiệp vụ phù hợp với use case.
- Logging & monitoring: lưu vết đầu vào/đầu ra cần thiết, drift, sự cố và phản hồi người dùng.
- Exit & incident: có cách dừng, rollback hoặc chuyển sang quy trình thủ công khi AI không còn đáng tin.
Đối với lớp bảo mật, CIO nên kết nối AI governance với hệ thống quản lý an toàn thông tin hiện có thay vì xây một cơ chế song song. Đây là điểm giao tự nhiên với năng lực trong chương trình Quản Lý Bảo Mật Thông Tin.
Dùng NIST AI RMF và ISO/IEC 42001 như khung quản trị
NIST AI RMF tổ chức hoạt động theo bốn chức năng Govern, Map, Measure và Manage. Trong thực hành, CIO có thể dùng chúng như một chu trình: Govern xác lập chính sách và trách nhiệm; Map hiểu bối cảnh use case và tác động; Measure đánh giá hiệu suất và rủi ro; Manage quyết định xử lý, chấp nhận, giảm thiểu hoặc dừng. NIST cũng có Generative AI Profile để mở rộng xử lý các rủi ro đặc thù của AI tạo sinh.
ISO/IEC 42001 bổ sung góc nhìn hệ thống quản lý: lãnh đạo, hoạch định, hỗ trợ, vận hành, đánh giá hiệu suất và cải tiến. Điều này hữu ích khi doanh nghiệp muốn governance không phụ thuộc vào một nhóm dự án mà trở thành cơ chế lặp lại trên toàn tổ chức.
Không cần “triển khai framework” theo nghĩa sao chép toàn bộ tài liệu. CIO nên chọn các outcome và control phù hợp, gắn vào quy trình phê duyệt kiến trúc, bảo mật, mua sắm, quản lý thay đổi và vận hành đã có. Nếu AI được quản lý như một “ngoại lệ đặc biệt”, governance sẽ nhanh chóng quá tải khi số use case tăng.
Thiết kế cổng quyết định theo vòng đời AI
Một cơ chế thực dụng là sử dụng các decision gate thay vì phê duyệt mọi thứ bằng một hội đồng. Gate 1 xác nhận giá trị và ownership; Gate 2 xác nhận dữ liệu, kiến trúc và rủi ro; Gate 3 kiểm tra kết quả pilot; Gate 4 phê duyệt scale; Gate 5 rà soát sau vận hành. Mỗi gate chỉ yêu cầu bằng chứng cần thiết cho quyết định ở thời điểm đó.
| Gate | Bằng chứng tối thiểu | Quyết định |
|---|---|---|
| Idea | Business problem, owner, dữ liệu dự kiến | Cho thử nghiệm hay dừng |
| Pilot | Risk assessment, test plan, vendor/data review | Cho pilot có kiểm soát |
| Scale | Outcome, monitoring, support model, controls | Mở rộng / giới hạn / điều chỉnh |
| Operate | Incident, drift, cost, feedback, compliance | Tiếp tục / retrain / thay thế / retire |
Cách tiếp cận này cũng giúp các nhóm dự án tránh hiểu governance là “phê duyệt một lần”. Với use case lớn, năng lực lãnh đạo dự án IT cần kết nối với owner AI để quản trị lợi ích và rủi ro xuyên suốt vòng đời.
Tình huống minh họa: chatbot nội bộ thành công nhưng chưa sẵn sàng mở rộng
Tình huống giả định: một công ty triển khai trợ lý AI cho 50 nhân viên hỗ trợ nội bộ. Pilot cho thấy thời gian tìm thông tin giảm và người dùng đánh giá tích cực. Nhóm dự án đề xuất mở rộng toàn công ty ngay. CIO yêu cầu kiểm tra thêm và phát hiện chatbot đang truy cập một kho tài liệu có cả hợp đồng, báo giá và hồ sơ nhân sự; logging chưa đủ để điều tra khi câu trả lời sai; nhà cung cấp có quyền thay đổi mô hình nền mà không báo trước theo quy trình nội bộ.
CIO không dừng AI. Thay vào đó, ông chia kế hoạch scale thành hai giai đoạn: chuẩn hóa phân loại tài liệu và quyền truy cập trước, sau đó mở rộng theo nhóm nghiệp vụ. Đồng thời thiết lập owner nội dung, cơ chế feedback, log sự cố và review nhà cung cấp. Giá trị pilot được giữ lại nhưng rủi ro được đưa về mức có thể quản trị.
Bài học: “pilot thành công” chỉ chứng minh use case có tiềm năng. Nó chưa chứng minh tổ chức có khả năng vận hành AI ở quy mô lớn.
Checklist dành cho CIO trước khi scale AI
- AI inventory bao phủ cả ứng dụng chính thức và AI tích hợp trong SaaS.
- Mỗi use case có business owner và người phê duyệt rủi ro.
- Đã phân loại mức tác động và yêu cầu human oversight.
- Dữ liệu đầu vào có owner, quyền sử dụng và kiểm soát truy cập.
- Đã đánh giá vendor, model versioning, retention và điều khoản dữ liệu.
- Có test criteria trước scale, không chỉ demo chức năng.
- Có logging, monitoring, incident process và rollback.
- Chi phí sử dụng AI được theo dõi cùng business outcome.
- Có lịch review định kỳ khi mô hình, dữ liệu hoặc quy trình thay đổi.
Hành động nên bắt đầu: lập danh mục 20 use case AI đang hoặc sắp được dùng, phân nhóm theo tác động và chọn ba use case có rủi ro cao nhất để kiểm tra toàn bộ chuỗi dữ liệu–mô hình–con người–nhà cung cấp. Đây là cách nhanh nhất để biết governance hiện tại có theo kịp tốc độ ứng dụng hay không.
Ở cấp điều hành, CIO cũng nên tách rõ ba lớp rủi ro: rủi ro của mô hình, rủi ro của cách tích hợp và rủi ro của quyết định nghiệp vụ. Một mô hình có thể hoạt động tốt trong benchmark nhưng vẫn tạo rủi ro nếu được cấp quyền truy cập quá rộng hoặc được dùng cho quyết định vượt quá mục đích ban đầu. Việc tách ba lớp này giúp doanh nghiệp tránh tranh luận chung chung về việc “AI an toàn hay không” và chuyển sang câu hỏi quản trị cụ thể hơn: rủi ro nào thuộc về thiết kế, rủi ro nào thuộc về vận hành và ai có thẩm quyền chấp nhận chúng.
Bài viết liên quan
- Từ kho dữ liệu rời rạc đến tài sản chiến lược: Vai trò của CIO là gì?
- Quản trị kiến trúc doanh nghiệp: Làm thế nào để tránh đầu tư công nghệ manh mún?
- Khi công nghệ thành rủi ro kinh doanh: CIO cần bảo vệ hoạt động liên tục thế nào?
- Báo cáo IT trước Ban điều hành: Nói về giá trị và rủi ro thay vì thông số
Nguồn tham khảo
- ISO/IEC 42001:2023 – Artificial intelligence management system
- ISO/IEC 38507:2022 – Governance implications of the use of AI
- NIST – AI Risk Management Framework
- NIST AI RMF 1.0
Các nguồn trên được dùng làm tài liệu tham khảo cho nguyên tắc quản trị và thực hành chuyên môn. Nội dung bài viết là diễn giải ứng dụng của Infochief Academy.