INFOCHIEF ACADEMY · CIO KNOWLEDGE SERIES · BÀI 10
Khi công nghệ thành rủi ro kinh doanh: CIO cần bảo vệ hoạt động liên tục thế nào?
Sự cố công nghệ hiếm khi dừng ở phòng IT. Khi hệ thống đặt hàng ngừng hoạt động, đó là doanh thu; khi dữ liệu không thể khôi phục, đó là nghĩa vụ pháp lý và uy tín; khi một nhà cung cấp cloud gặp sự cố, đó là khả năng phục vụ khách hàng. CIO vì vậy phải quản trị khả năng liên tục từ góc nhìn dịch vụ kinh doanh, không chỉ từ thiết bị và hệ thống.
Biên soạn: Infochief Academy · Chuyên đề: Giám đốc Công nghệ Thông tin – CIO
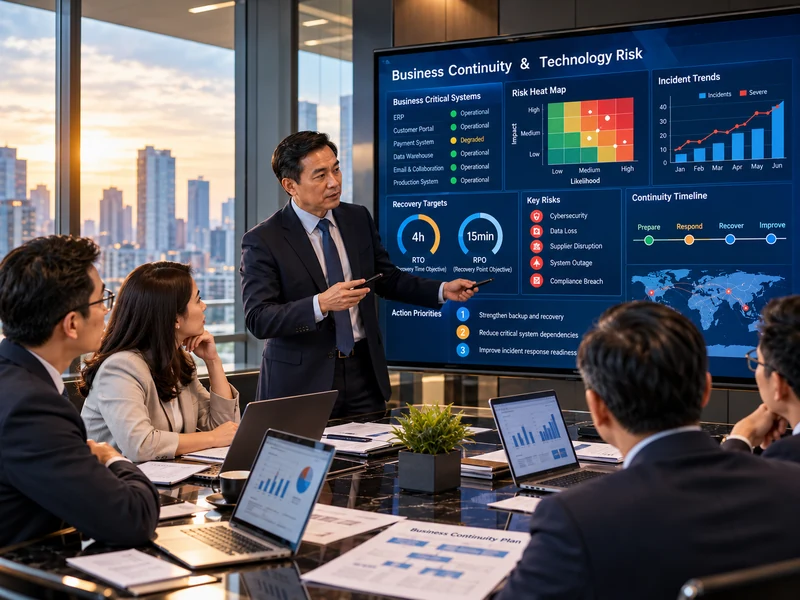
Đổi câu hỏi từ “hệ thống nào quan trọng?” sang “hoạt động nào không được dừng?”
Danh sách critical systems thường do IT tự xây và dễ phản ánh độ phức tạp kỹ thuật hơn là tác động kinh doanh. Một database nhỏ có thể hỗ trợ quy trình pháp lý thiết yếu; một hệ thống lớn có thể chịu gián đoạn vài giờ mà không gây hậu quả nghiêm trọng. Bắt đầu từ business service giúp ưu tiên đúng hơn.
CIO nên cùng business owner xác định dịch vụ trọng yếu, thời gian gián đoạn có thể chấp nhận, thời điểm nhạy cảm, nghĩa vụ khách hàng/pháp lý và quy trình thủ công thay thế. Đây là cơ sở để kết nối Quản Trị Rủi Ro IT với quyết định kinh doanh thay vì chỉ tạo risk register kỹ thuật.
BIA chỉ có giá trị khi kéo được chuỗi phụ thuộc ra ánh sáng
Business Impact Analysis (BIA) không chỉ để điền RTO/RPO. Giá trị lớn nhất là làm rõ một business service phụ thuộc vào ứng dụng nào, dữ liệu nào, identity, network, con người, facility, vendor và quy trình nào. Nếu thiếu một mắt xích, kế hoạch phục hồi có thể “đúng trên giấy” nhưng thất bại khi diễn tập.
| Lớp phụ thuộc | Câu hỏi CIO cần hỏi | Bằng chứng |
|---|---|---|
| Business process | Ai sử dụng và ở thời điểm nào? | Process map, peak period |
| Application & data | Ứng dụng/dữ liệu tối thiểu nào cần? | Service map, data classification |
| Infrastructure | Compute, network, identity, endpoint nào? | Dependency map |
| People & vendor | Ai có quyền phục hồi, supplier nào bắt buộc? | Runbook, contract, contact tree |
| Facility & utility | Địa điểm, điện, viễn thông phụ thuộc ra sao? | Site assessment |
RTO và RPO là quyết định kinh doanh có điều kiện
RTO (Recovery Time Objective) và RPO (Recovery Point Objective) thường được ghi vào tài liệu như thông số IT. Thực tế, mức mục tiêu càng khắt khe thường càng tăng chi phí thiết kế, dự phòng, đồng bộ và kiểm thử. Vì vậy business owner phải hiểu trade-off và xác nhận mức chấp nhận.
NIST SP 800-34 Rev.1 xem contingency planning là quá trình xác định yêu cầu ưu tiên và phát triển chiến lược phục hồi dựa trên tác động. Với doanh nghiệp, nguyên tắc có thể áp dụng rộng hơn: đừng đặt RTO 15 phút chỉ vì “hệ thống quan trọng”; hãy chứng minh 15 phút khác 2 giờ tạo khác biệt gì cho hoạt động và rủi ro.
Thiết kế resilience theo nhiều lớp, không phụ thuộc một biện pháp duy nhất
Backup không đồng nghĩa business continuity; high availability không đồng nghĩa disaster recovery. CIO cần xem khả năng phục hồi như một hệ nhiều lớp: phòng ngừa, dự phòng, phát hiện, phản ứng, phục hồi, vận hành thủ công và truyền thông.
Sáu lớp cần kiểm tra
- Prevent: giảm xác suất gián đoạn.
- Absorb: kiến trúc chịu lỗi và redundancy.
- Detect: nhận biết nhanh trạng thái bất thường.
- Respond: quyền điều phối, escalation và quyết định khẩn cấp.
- Recover: khôi phục hệ thống, dữ liệu và service dependencies.
- Adapt: lessons learned và thay đổi kiến trúc/quy trình.
Đội ngũ có thể phát triển chiều sâu ở phần phục hồi thông qua Lập Kế Hoạch Khôi Phục Thảm Họa – DRP.
Cybersecurity, continuity và crisis management phải gặp nhau ở cùng một bàn
Một ransomware có thể đồng thời là sự cố bảo mật, sự cố vận hành, sự kiện pháp lý và khủng hoảng truyền thông. Nếu mỗi kế hoạch tồn tại trong một silo, tổ chức dễ có nhiều commander, nhiều kênh liên lạc và quyết định mâu thuẫn.
NIST CSF 2.0 đưa GOVERN thành một Function riêng, nhấn mạnh chiến lược, vai trò, trách nhiệm và oversight trong quản trị cybersecurity risk. CIO nên kết nối governance này với continuity governance: ai tuyên bố crisis, ai ưu tiên business service, ai phê duyệt shutdown, ai giao tiếp với khách hàng, ai làm việc với nhà cung cấp và cơ quan chức năng.
Hai chương trình liên quan trực tiếp là Quản Lý Bảo Mật Thông Tin và Quản Lý Khủng Hoảng & Truyền Thông IT.
Đừng bỏ quên rủi ro tập trung ở nhà cung cấp và nền tảng
SaaS và cloud có thể tăng resilience nhưng cũng tạo concentration risk. Nhiều ứng dụng khác nhau có thể cùng phụ thuộc một identity provider, DNS, cloud region, payment gateway hoặc nhà cung cấp viễn thông. Nhìn từng hợp đồng riêng lẻ sẽ không thấy rủi ro cộng gộp.
CIO nên có dependency map ở cấp enterprise và xác định “single points of organizational failure”. Đối với vendor critical, cần không chỉ đọc SLA mà còn xem cơ chế notification, recovery evidence, data export, exit plan, subcontractor dependency và quyền hỗ trợ khi khủng hoảng.
Diễn tập phải kiểm tra quyết định, không chỉ kiểm tra kỹ thuật
Một DR test thành công về kỹ thuật có thể vẫn không chứng minh doanh nghiệp sẵn sàng. Nếu người phê duyệt không tham gia, contact list lỗi thời, vendor không được gọi thử hoặc business owner không xác nhận service phục hồi đúng thứ tự, năng lực thật vẫn chưa được kiểm chứng.
| Dạng diễn tập | Mục tiêu | Câu hỏi kiểm tra |
|---|---|---|
| Tabletop | Quyết định & phối hợp | Ai quyết định gì khi thông tin chưa đầy đủ? |
| Technical recovery | Khả năng khôi phục | RTO/RPO đạt không, dependency nào lỗi? |
| Business workaround | Vận hành tạm thời | Quy trình thủ công có thực sự dùng được? |
| Integrated exercise | End-to-end resilience | IT, business, vendor, communication phối hợp ra sao? |
Tình huống minh họa: hệ thống lõi hoạt động nhưng khách hàng vẫn không giao dịch được
Tình huống minh họa: sau một sự cố, database và ứng dụng lõi được phục hồi trong RTO. IT báo “recovery successful”, nhưng khách hàng vẫn không đăng nhập do identity provider chưa phục hồi; call center thiếu dữ liệu trạng thái; payment gateway vẫn bị hạn chế. Kỹ thuật từng thành phần có thể đạt KPI nhưng business service chưa trở lại.
Bài học là recovery phải được xác nhận bằng business transaction hoặc service outcome, không chỉ bằng trạng thái server. CIO cần định nghĩa service restoration criteria và giao business owner quyền xác nhận “dịch vụ đã phục hồi”.
Bộ chỉ số resilience dành cho CIO
Chỉ đếm số incident không phản ánh readiness. CIO nên theo dõi một nhóm nhỏ chỉ số về exposure, preparedness và recovery evidence.
| Nhóm | Chỉ số tham khảo | Ý nghĩa |
|---|---|---|
| Exposure | Critical services vượt ngưỡng risk | Nơi cần đầu tư/acceptance |
| Preparedness | % critical services có BIA & tested plan | Độ phủ readiness |
| Recovery | % exercises đạt RTO/RPO | Bằng chứng năng lực |
| Dependency | Critical single points / vendor concentration | Rủi ro hệ thống |
| Learning | High-priority exercise actions overdue | Năng lực cải tiến |
Checklist bảo vệ hoạt động liên tục
- Xác định critical business services trước khi xếp hạng systems.
- BIA có owner phía business và được cập nhật khi quy trình thay đổi.
- RTO/RPO được xác nhận dựa trên impact và cost trade-off.
- Dependency map bao gồm identity, network, data, vendor và people.
- Backup được kiểm thử restore, không chỉ báo job success.
- Critical vendors có recovery evidence và exit considerations.
- Crisis roles, decision rights và communication channels rõ ràng.
- Exercise kiểm tra cả business workaround và technical recovery.
- Post-exercise actions có owner và deadline.
Hành động nên bắt đầu: chọn một dịch vụ tạo doanh thu hoặc nghĩa vụ quan trọng, vẽ dependency end-to-end và kiểm tra xem một điểm phụ thuộc duy nhất có thể làm vô hiệu hóa toàn bộ kế hoạch phục hồi hay không.
Recovery economics: phục hồi nhanh đến mức nào là hợp lý?
Khả năng phục hồi luôn có chi phí. Active-active, multi-region, hot standby hoặc đội trực 24/7 có thể giảm thời gian gián đoạn nhưng không phải dịch vụ nào cũng cần cùng mức đầu tư. CIO nên trình bày recovery strategy như một quyết định kinh tế: tổn thất kỳ vọng do gián đoạn, nghĩa vụ pháp lý, tác động khách hàng và chi phí của phương án phục hồi.
Điều này giúp tránh hai cực: đầu tư quá mức cho hệ thống ít quan trọng hoặc tiết kiệm quá mức ở dịch vụ có tác động lớn. Với các dịch vụ trọng yếu, business owner và lãnh đạo phải hiểu rõ phần rủi ro còn lại sau khi đầu tư, thay vì giả định rằng “đã có DR” nghĩa là rủi ro bằng không.
Quản trị khủng hoảng cần quyền quyết định được xác lập trước sự cố
Trong thời điểm gián đoạn, tốc độ ra quyết định phụ thuộc vào việc tổ chức đã chuẩn bị trước hay chưa. Ai có quyền ngắt một integration để cô lập sự cố? Ai chấp nhận vận hành degraded mode? Ai phê duyệt restore từ backup cũ hơn RPO? Ai quyết định thông báo khách hàng? Nếu các câu hỏi này chỉ được giải quyết khi khủng hoảng xảy ra, thời gian phục hồi sẽ bị kéo dài bởi governance ambiguity.
Do đó continuity plan nên có decision matrix cùng với runbook kỹ thuật. Đây là phần kết nối giữa IT risk, business continuity và enterprise crisis governance: kỹ thuật phục hồi hệ thống, còn lãnh đạo phục hồi khả năng đưa ra quyết định có kiểm soát trong điều kiện thiếu thông tin.
Bài viết liên quan
Nguồn tham khảo
- NIST – Cybersecurity Framework 2.0
- NIST SP 800-34 Rev. 1 – Contingency Planning Guide for Federal Information Systems
- ISO 22301:2019 – Business continuity management systems
- ISO/IEC 38500:2024 – Governance of IT for the organization
Các nguồn trên được dùng làm tài liệu tham khảo cho nguyên tắc quản trị, tài chính, đo lường hoặc quản lý rủi ro. Nội dung bài viết là diễn giải ứng dụng của Infochief Academy.