INFOCHIEF ACADEMY · IT MANAGER KNOWLEDGE SERIES
Nhà cung cấp IT có thực sự đáp ứng cam kết? Bộ tiêu chí đánh giá dành cho trưởng phòng
Một nhà cung cấp có thể báo cáo SLA “xanh” nhưng người dùng vẫn phàn nàn, sự cố lặp lại, thay đổi chậm và chi phí phát sinh khó kiểm soát. Nếu đánh giá vendor chỉ dựa trên vài KPI hợp đồng, IT Manager có thể bỏ qua những rủi ro quan trọng hơn: chất lượng phối hợp, năng lực cải tiến, phụ thuộc công nghệ, bảo mật và khả năng thoát khi quan hệ không còn phù hợp.
Biên soạn: Infochief Academy · Chuyên đề: Trưởng Phòng IT Chuyên Nghiệp – IT Manager
SLA đạt không đồng nghĩa nhà cung cấp tạo ra kết quả tốt
SLA thường đo một số khía cạnh hẹp như thời gian phản hồi, availability hoặc thời gian xử lý. Những số này cần thiết nhưng chưa phản ánh toàn bộ chất lượng quan hệ. Vendor có thể phản hồi ticket trong 15 phút nhưng mất nhiều ngày để đưa ra workaround hữu ích; có thể đạt uptime nhưng thường xuyên gây lỗi trong thay đổi; có thể đúng giá hợp đồng nhưng tạo nhiều effort nội bộ để giám sát và xử lý escalation.
IT Manager cần phân biệt compliance với performance. Compliance trả lời nhà cung cấp có làm đúng điều khoản đã cam kết không; performance trả lời dịch vụ có giúp doanh nghiệp đạt mục tiêu, giảm effort và kiểm soát rủi ro hay không. Supplier review tốt cần cả hai.
PeopleCert mô tả Supplier Management trong ITIL 4 theo hướng đảm bảo nhà cung cấp và hiệu suất của họ được quản lý phù hợp để hỗ trợ cung cấp sản phẩm/dịch vụ chất lượng. Đây là góc nhìn rộng hơn việc chỉ kiểm tra mức phạt SLA.
Phân nhóm vendor trước khi áp một scorecard duy nhất
Không nên đánh giá nhà cung cấp internet dự phòng, đối tác ERP chiến lược và nhà cung cấp thiết bị văn phòng bằng cùng trọng số. Hãy phân nhóm theo tác động và mức phụ thuộc: Strategic/Critical, Important và Commodity. Vendor critical cần tiêu chí rủi ro, continuity, security và innovation nặng hơn; vendor commodity có thể ưu tiên giá, lead time và chất lượng giao hàng.
Một ma trận đơn giản dùng hai chiều business impact và substitutability. Tác động cao, khó thay thế = vendor chiến lược; tác động cao nhưng dễ thay = critical transactional; tác động thấp, dễ thay = commodity. Phân nhóm này còn quyết định cadence review: hàng tháng/quý cho vendor critical, nửa năm hoặc theo hợp đồng cho nhóm thấp hơn.
Chuyên đề Quản Lý Mua Sắm & Nhà Cung Cấp IT là internal link phù hợp khi doanh nghiệp muốn chuẩn hóa từ lựa chọn, hợp đồng đến đánh giá hiệu suất.
Xây scorecard theo sáu nhóm tiêu chí
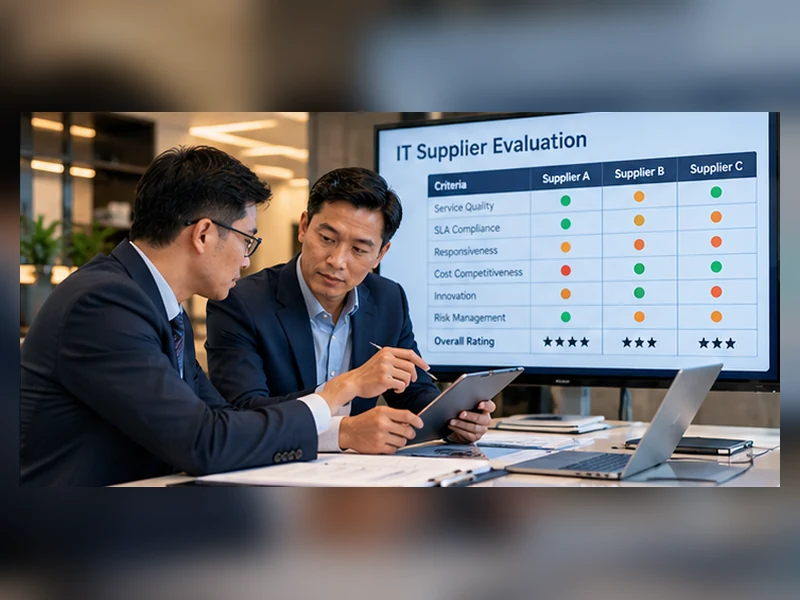
Sáu nhóm thường đủ để có bức tranh cân bằng: Service Quality, Delivery & SLA, Commercial, Risk & Security, Relationship & Governance, Improvement & Innovation. Tùy vendor, có thể thêm Exit Readiness. Mỗi nhóm chỉ nên có vài tiêu chí có bằng chứng. Tránh scorecard 50 mục khiến review trở thành thủ tục.
Service Quality đo chất lượng end-to-end, repeat incidents, defect hoặc user impact. Delivery & SLA đo cam kết định lượng. Commercial đo invoice accuracy, cost predictability, change pricing. Risk & Security xem sự cố, audit finding, subcontractor và continuity. Relationship đo escalation, minh bạch và tốc độ ra quyết định. Improvement đo RCA, automation và đề xuất cải tiến có giá trị.
| Nhóm | Ví dụ tiêu chí | Bằng chứng |
|---|---|---|
| Service Quality | Repeat incidents, user impact | Incident/problem records |
| Delivery & SLA | Response, restore, milestone | SLA report, project status |
| Commercial | Invoice accuracy, variance | PO/invoice/forecast |
| Risk & Security | Control, vulnerability, continuity | Audit, assessment, test |
| Governance | Escalation, transparency | Minutes, action log |
| Improvement | RCA closure, automation | Improvement backlog |
Đánh giá bằng bằng chứng và trọng số, không bằng cảm nhận
Mỗi tiêu chí cần định nghĩa thang điểm trước khi review. Ví dụ 5 = vượt cam kết có bằng chứng và chủ động cải tiến; 3 = đáp ứng cam kết; 1 = không đáp ứng, vấn đề lặp lại hoặc thiếu kiểm soát. Khi tiêu chí chỉ ghi “tốt/khá/kém” mà không định nghĩa, điểm số dễ trở thành thương lượng cảm tính.
Trọng số phải phản ánh loại vendor. Với managed security service, Risk & Security có thể nặng hơn Commercial; với hardware commodity, giá và lead time có thể quan trọng hơn innovation. Trưởng phòng cần tránh tạo công thức chính xác giả. Điểm tổng là tín hiệu để thảo luận, không thay thế phán đoán quản trị.
Dữ liệu cũng cần nhiều nguồn: báo cáo vendor, ticket nội bộ, phản hồi user, Finance, Procurement, Security và project team. Nếu vendor tự cung cấp toàn bộ bằng chứng rồi tự chấm, scorecard mất chức năng kiểm soát.
Thiết kế nhịp governance: vận hành, chiến thuật và chiến lược
Ở tầng vận hành, weekly/biweekly review xử lý incident, backlog và action ngắn hạn. Tầng chiến thuật hàng tháng xem SLA trend, problem, change, capacity và commercial issue. Tầng chiến lược hàng quý xem roadmap, risk, renewal, architecture, innovation và mức phù hợp với nhu cầu tương lai. Không phải vendor nào cũng cần đủ ba tầng; vendor critical thì nên có.
Mỗi cuộc họp cần decision log và action owner. “Đã trao đổi với vendor” không phải kết quả. Nếu repeat incident tồn tại ba tháng, phải có RCA, corrective action, deadline và điều kiện đóng. Với thay đổi hợp đồng, cần owner phối hợp Procurement/Legal. Governance tốt giảm phụ thuộc vào quan hệ cá nhân giữa account manager và IT Manager.
Khi vendor tham gia cung cấp dịch vụ end-to-end, internal link đến Quản Lý Dịch Vụ IT – ITSM hữu ích để nhìn supplier performance trong bối cảnh service value và SLA, không tách rời khỏi người dùng.
Không lạm dụng penalty: ưu tiên corrective action và khả năng kiểm soát
Penalty có giá trị khi tạo kỷ luật hợp đồng, nhưng tiền phạt hiếm khi bù được mất doanh thu, trải nghiệm hoặc thời gian nội bộ. Nếu vendor liên tục vi phạm, câu hỏi quan trọng là nguyên nhân có được loại bỏ hay không. Trưởng phòng nên yêu cầu problem record, RCA chất lượng, preventive action và bằng chứng hiệu quả.
Đồng thời phải phân biệt lỗi vendor với thiết kế hợp đồng kém. Nếu SLA không đo đúng trải nghiệm, nếu scope mơ hồ hoặc trách nhiệm giữa nhiều vendor không rõ, việc phạt một bên có thể không giải quyết hệ thống. Review cần xem lại service design và operating model, không chỉ performance của một nhà cung cấp.
Đối với các vấn đề bảo mật, điều khoản audit, breach notification, data handling, subcontractor và continuity cần được kiểm tra định kỳ. Chương trình Quản Lý Bảo Mật Thông Tin hỗ trợ góc nhìn kiểm soát rủi ro khi làm việc với bên thứ ba.
Đánh giá khả năng thoát trước khi quá muộn
Một vendor có thể hoạt động tốt nhưng doanh nghiệp vẫn nên biết cách thoát. Exit readiness gồm quyền sở hữu dữ liệu, format export, tài liệu cấu hình, quyền truy cập, dependency, thời gian chuyển giao, chi phí termination và khả năng vận hành tạm thời. Với dịch vụ critical, các yếu tố này nên được review trước kỳ renewal chứ không phải khi quan hệ đã xấu.
Rủi ro lock-in đặc biệt cao khi kiến thức tập trung ở vendor hoặc custom solution thiếu tài liệu. IT Manager cần yêu cầu knowledge transfer, runbook và quyền truy cập phù hợp trong suốt vòng đời. Điều này không thể hiện thiếu tin tưởng; đó là quản trị liên tục và trách nhiệm với doanh nghiệp.
Khi đánh giá renewal, đừng chỉ hỏi “vendor có vi phạm SLA không?”. Hãy hỏi “nếu nhu cầu tăng hoặc chiến lược thay đổi, vendor này có còn phù hợp? chi phí chuyển đổi là gì? rủi ro tiếp tục là gì?”. Đó là quyết định danh mục nhà cung cấp.
Tình huống minh họa: vendor đạt SLA nhưng sự cố cứ lặp lại
Tình huống giả định: nhà cung cấp managed network liên tục đạt SLA phản hồi và khôi phục. Tuy nhiên cùng một dạng lỗi routing tái diễn mỗi tháng. Vì mỗi sự cố đều được xử lý trong SLA nên báo cáo vendor vẫn xanh. IT Manager bổ sung repeat incident rate, RCA quality và preventive action closure vào scorecard, đồng thời đưa problem review vào cuộc họp hàng tháng.
Sau ba kỳ, vendor phải thay đổi cấu hình chuẩn và quy trình kiểm tra trước change. Quan trọng hơn, đội nội bộ có bằng chứng để đánh giá chất lượng dài hạn thay vì chỉ nhìn thời gian khôi phục từng sự cố. Đây là khác biệt giữa “đáp ứng SLA” và “cải thiện dịch vụ”.
Bài học là scorecard phải phản ánh vấn đề doanh nghiệp thực sự muốn tránh. Nếu chỉ đo điều dễ trích từ hợp đồng, vendor có thể đạt điểm cao trong khi tổ chức vẫn gánh chi phí ẩn.
Checklist trước kỳ đánh giá hoặc gia hạn nhà cung cấp
- Vendor đã được phân nhóm theo business impact và mức thay thế?
- Scorecard có tiêu chí ngoài SLA: quality, risk, commercial, governance?
- Mỗi tiêu chí có định nghĩa điểm và nguồn bằng chứng?
- Trọng số có phù hợp loại vendor thay vì dùng một mẫu chung?
- Repeat incident và corrective action có được theo dõi?
- Security, continuity và subcontractor risk đã review?
- Action log có owner và deadline rõ?
- Exit plan, data portability và knowledge transfer có sẵn?
- Quyết định renewal dựa trên future fit, không chỉ lịch sử SLA?
Hành động nên bắt đầu: chọn một vendor critical, lập scorecard sáu nhóm tiêu chí và chấm bằng dữ liệu ba tháng gần nhất. Nếu kết quả khác đáng kể so với cảm nhận hiện tại, bạn đã tìm thấy nơi cần cải thiện governance.
Bài viết liên quan
Nguồn tham khảo
- ISO/IEC 38500:2024 – Governance of IT for the organization
- ISACA – COBIT resources
- ISO/IEC 20000-1:2018 – Service management system requirements
- PeopleCert – ITIL 4 practices
- PeopleCert – ITIL 4 Practitioner: Supplier Management
Các nguồn trên được sử dụng để tham khảo các nguyên tắc quản trị, quản lý dịch vụ và thực hành quản lý. Nội dung bài viết là diễn giải ứng dụng của Infochief Academy.